デイリー · 記事 02 · 6 分で読む
- セキュリティ
- オープンソース
Drupal修正版公開。インストール経路の保護と本番バージョンを確認
11月18日付の勧告 · 日本時間19日02:43公開
要約・概要
Drupalが11.4.13・11.3.22・10.6.22を公開しました。インストール経路の保護と本番への適用記録を併せて確認します。
主な事実
ウェブサイトの文章や画面を管理するオープンソースのDrupalが、予告していたセキュリティ修正版を公開しました。11月18日付の勧告 SA-CORE-2026-017 (CVE-2026-132165) は、特定の条件でインストーラーが再インストールの試みに利用され、サイトの乗っ取りやサーバー上のコード実行につながる可能性を説明しています。サポート中の系列の修正版は 11.4.13・11.3.22・10.6.22 です。事前告知から、実際のバージョンと対応手順を確認できる段階に進みました。セキュリティ勧告 · 公開されたリリース
勧告は攻撃の可能性を説明していますが、現在の原文で実際の被害発生は確認できていません。
同時に公開された SA-CORE-2026-018 (CVE-2026-132166) は、別の安全でないデータ復元の脆弱性がある場合に利用できるコードの連鎖です。この問題だけで直接攻撃できるものではありません。両勧告は同じ修正版を案内しています。もう一つの勧告
1. 稼働中のサイトにインストーラーが残る理由
Drupalはサイトを最初に作るための install.php を同梱しています。一般のページを読む経路と、サイトの初期設定を作る経路は役割が違います。インストールが終われば、インストーラーを外部に公開し続ける必要はありません。公式ガイドは完了後に /core/install.php へのアクセスを遮断するよう案内しています。インストーラーの保護
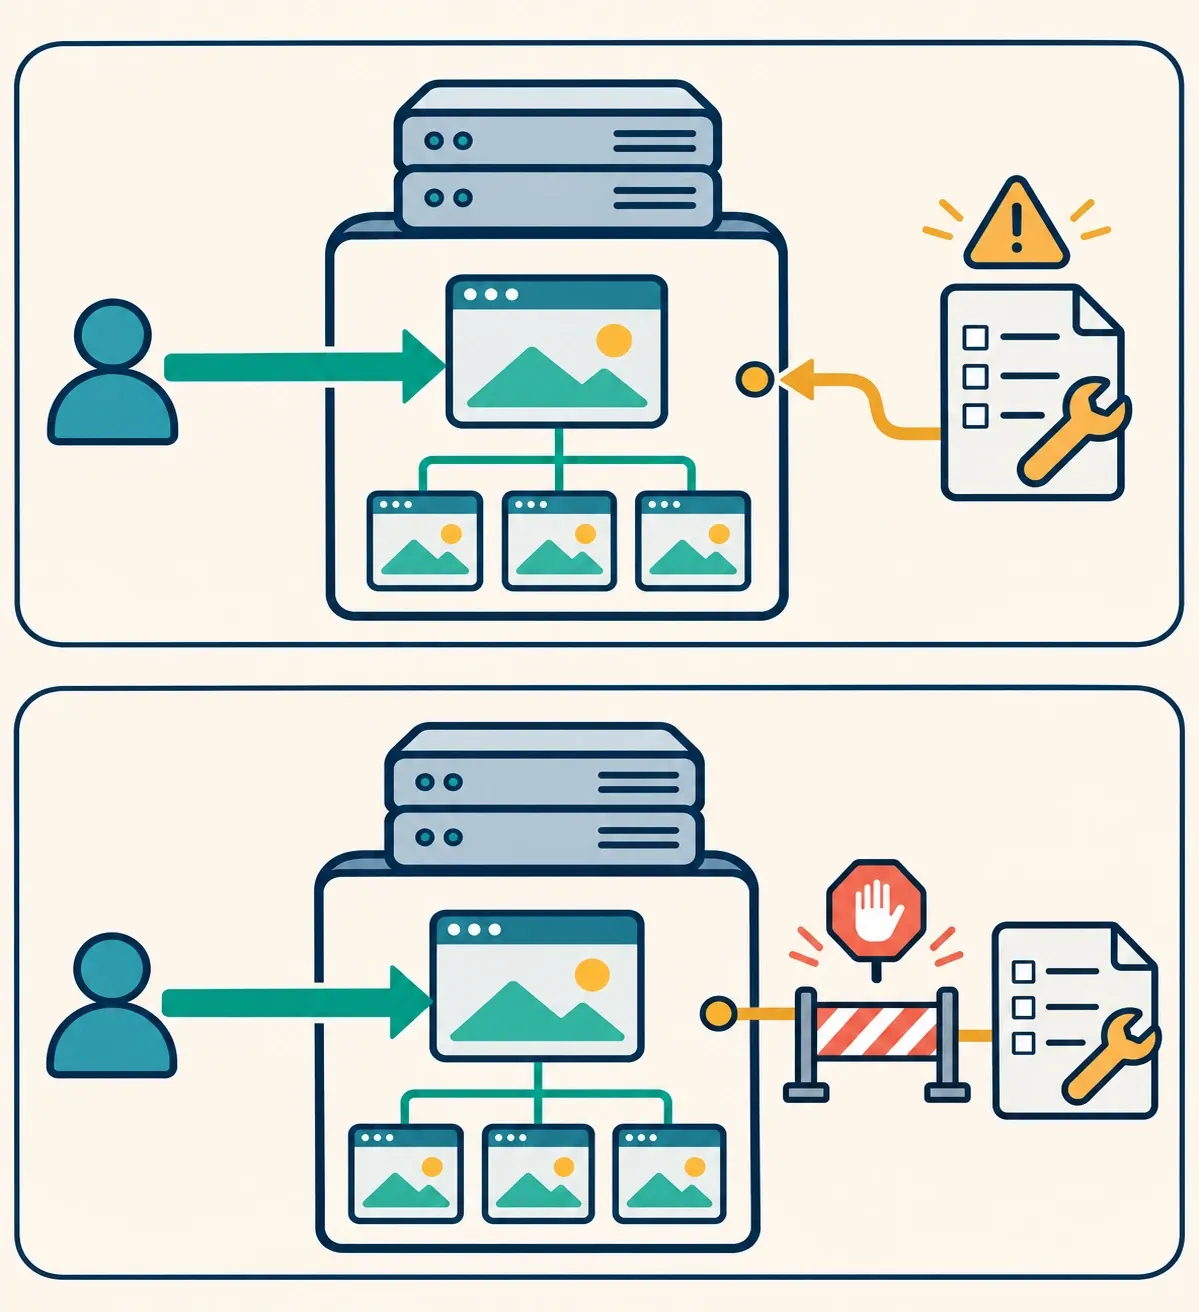
架空の図書館サイトなら、読者はイベントを読み、職員はお知らせを編集します。それとは別の初期設定用の経路が外部から使える状態だと、特定の条件で再インストールの試みに使われ得る、というのが今回の説明です。攻撃の入力やすべての条件が公開されたわけではなく、ファイルが見えるだけで乗っ取り済みとは判断できません。
下の上段は通常のページと別のインストール経路が開いた概念図、下段は通常ページを維持しながらインストール経路だけを止めた図です。経路の遮断は公式の追加対策で、修正版の適用も併せて必要です。
猫と一緒に読み解く Q&A
 猫の研究員
サイトを作り終えても、インストールのファイルを別に止めるの?
ポケットノート一般の訪問者にはもう必要のない機能です。担当者が公式ガイドに沿って遮断し、実際の応答と通常ページの動作を併せて確かめます。
2. 自分の系列の修正版を選ぶ
11.4と11.3は別の保守系列です。現在のバージョンの先頭を調べ、自分の系列の修正版と照合します。たとえば11.4.12を使う架空のサイトは11.4.13へ更新する対象です。実際の本番サイトを調査した例ではありません。
Drupal 11の11.2以下、Drupal 10の10.5以下、Drupal 8・9はセキュリティサポートが終了しています。次の三つをすべての旧版にそのまま適用できるという意味ではなく、サポート中の系列へ移る計画が必要です。対応範囲と解決手順
| 現在の系列 | 今回の修正版 | 公式リリース |
|---|---|---|
| Drupal 11.4.x | 11.4.13 | 11.4.13リリース |
| Drupal 11.3.x | 11.3.22 | 11.3.22リリース |
| Drupal 10.6.x | 10.6.22 | 10.6.22リリース |
- 現在の系列
Drupal 11.4.x
- 今回の修正版
- 11.4.13
- 公式リリース
- 11.4.13リリース
- 現在の系列
Drupal 11.3.x
- 今回の修正版
- 11.3.22
- 公式リリース
- 11.3.22リリース
- 現在の系列
Drupal 10.6.x
- 今回の修正版
- 10.6.22
- 公式リリース
- 10.6.22リリース
猫と一緒に読み解く Q&A
- 猫の研究員
テスト用サイトを更新すれば、本番も終わったことになる?
ポケットノート訪問者のリクエストを実際に処理するサイトのバージョンを別に調べます。テスト結果に続いて本番の配備記録と適用時刻を受け取ると、どの対象まで反映したか分かります。
3. 修正版の公開から自分のサイトの証拠へ
プロジェクトによる修正コードの提供後には、ホスティング会社や運用者の適用作業があります。公式の更新ガイドに沿ってバックアップとテスト環境を用意し、配備後に主要なページや編集機能を点検します。バックアップファイルの存在と、復元できることを確かめた結果も分けて扱います。更新ガイド
| 段階と担当者 | 現在の状態 | 次に受け取る根拠 |
|---|---|---|
| 修正・公開 · Drupalプロジェクト | 確認済み:二つの勧告と三系列の修正版を公開 | 勧告と利用系列のリリース |
| 本番環境への提供 · ホスティング会社や配備担当者 | 会社・サイトごとに未確認 | そのサイトで使えるパッケージと配備時刻 |
| 実際の適用 · サイト運用者 | 個別サイトは未確認 | 本番バージョン、配備・適用時刻、ページ・編集機能の点検結果 |
- 段階と担当者
修正・公開 · Drupalプロジェクト
- 現在の状態
- 確認済み:二つの勧告と三系列の修正版を公開
- 次に受け取る根拠
- 勧告と利用系列のリリース
- 段階と担当者
本番環境への提供 · ホスティング会社や配備担当者
- 現在の状態
- 会社・サイトごとに未確認
- 次に受け取る根拠
- そのサイトで使えるパッケージと配備時刻
- 段階と担当者
実際の適用 · サイト運用者
- 現在の状態
- 個別サイトは未確認
- 次に受け取る根拠
- 本番バージョン、配備・適用時刻、ページ・編集機能の点検結果
猫と一緒に読み解く Q&A
- 猫の研究員
会社が更新を提供すると言ったら、何を追加で聞けばいい?
ポケットノート「私たちの本番サイトにどの版をいつ適用し、主要な機能は正常ですか」と尋ねます。入手できることに加えて、稼働する対象の記録が必要です。
4. インストール経路の保護を維持する
公式ガイドはウェブサーバーの設定でインストール経路を遮断する方法を優先しています。ファイルを削除する方法もありますが、パッケージを導入・更新するツールComposerが戻す場合があります。メニューを隠すだけでなく、外部のリクエストが実際に拒否されるか調べる理由です。保護方法と検証
担当者はサイトのURLと下位フォルダーに合わせ、/core/install.php、/install.php の最終的な移動先、/core/install.php/foo のような追加経路を調べます。ガイドの期待する応答はアクセス拒否の403または見つからないという404で、200ならこの遮断の検証を通りません。自分が管理するサイトの保護設定の確認であり、攻撃の入力を送る試験ではありません。更新用の update.php は別の経路なので、広い規則で一緒に止めないようにします。
リクエストをサイトの手前で選別するDrupal Stewardでも、今回のインストーラー問題で保護するのは一部の既知の経路です。勧告はすべての攻撃を覆うものではないとし、更新を勧めています。サーバーが settings.php に書き込めず権限も変えられなければ一部の経路は緩和されますが、更新に代わる全面的な保護とはしません。保護の範囲
猫と一緒に読み解く Q&A
- 猫の研究員
今回の更新後もインストール経路の点検を残しておく?
ポケットノート配備時にファイルや設定が戻る場合があるので、次の配備後も調べるとよいです。通常ページとデータベース更新の経路も併せて見れば、保護の規則で必要な機能が止まった場合も気づけます。
まとめ
入手できる修正版を運用記録につなぐ
今回新しく分かったのは、三つのサポート系列の修正版とインストール経路の保護手順です。自分の系列のバージョン、適用時刻、インストール経路の応答を残すことで、予告を待つ段階から実際の対応結果を確かめる段階へ進めます。
出典
- 保護の範囲drupal.org
- 11.4.13リリースdrupal.org
- もう一つの勧告drupal.org
- 保護方法と検証drupal.org
- 11.3.22リリースdrupal.org
- 10.6.22リリースdrupal.org
- 更新ガイドdrupal.org