デイリー · 記事 01 · 21 分で読む · 連載 2 話
- セキュリティ
- オープンソース
PHP、深刻な脆弱性2件の緊急セキュリティパッチを公開
10月21日に公式修正版を公開・22日にアプリ適用とCloudwaysの配布完了を確認
要約・概要
PHP開発チームが10月21日に8.5.12・8.4.27・8.3.36・8.2.35を公開し、リモートコード実行の脆弱性2件を修正しました。サポートが終わった7.4・8.0・8.1には最小限のソースのバックポートだけが別に出ており、WordPress運営者はサーバーのWeb PHPに修正が入ったかをホスティング会社に聞く必要があります。
PHPの緊急修正版が公開されました。問いも「いつ出るのか」から「どの修正が実際に自分のサーバーに入ったのか」に変わりました。二つの欠陥が生まれた理由と実際のコードの直し方をたどり、WordPressや古いPHPを運用する場合に押さえておきたいことを整理します。
10月24日追記:Cloudwaysは23日21時38分(日本時間)に既存の事象を終了しました。PHPの別の追加案内とアプリ設定の確認事項は第3報にまとめました。以下のアプリのバージョン観測は22日14時03分の記録です。
主な事実
PHP開発チームは、8.5.12・8.4.27・8.3.36・8.2.35で二つのリモートコード実行の脆弱性を修正したと発表しました。Web要求をPHPで処理する運営者は、利用している系列の修正版、または提供元が出した該当の修正パッケージへ更新する必要があります。PHP公式発表・変更履歴
| 最初に押さえる事実 | 内容 |
|---|---|
| 二つの問題 | CVE-2026-109618:メモリ不足処理で内部情報が不完全になる問題/CVE-2026-109619:解放した要求の情報が次の要求に残る問題 |
| 点検する環境 | PHP-FPM・mod_php・php-cgi・FrankenPHP・LiteSpeedなど、Web要求を受けてPHPを動かす方式のすべて |
| 7.4・8.0・8.1 | サポートが終了した系列のため、通常サポートの再開ではなく最小限のソースバックポートだけを特別に提供。提供元のパッケージに入ったか、適用されたかは提供元に尋ねる必要あり |
| Cloudwaysの事例 | 私が使うホスティング事業者(サーバー環境を提供・管理する会社)Cloudwaysで、10月22日14:03 JSTに稼働アプリのWeb PHP8.4.27を直接確認。Cloudwaysは19:11 JSTに全稼働サーバーへの配布完了を発表し、一部の顧客環境には追加支援を行うと案内 |
以下の解説は、PHP 8.5.12に含まれる実際の修正コミットと、別途公開された7.4向けの最小ソース修正を読んで書いたものです。攻撃を実際に試したり、特定のWordPressサイトの侵害を調べたりはしていません。8.5修正コミット・8.5.12の履歴・7.4最小ソース修正
| 系列 | 公式の影響範囲・同系列内 | 公式修正版 |
|---|---|---|
| 8.2 | 8.2.34 以前 | 8.2.35 |
| 8.3 | 8.3.35 以前 | 8.3.36 |
| 8.4 | 8.4.26 以前 | 8.4.27 |
| 8.5 | 8.5.11 以前 | 8.5.12 |
1. PHPの作業机と担当者
ブラウザーがページを要求すると、PHPは必要な情報をメモリに置いて処理します。メモリは作業中にしばらく広げておく机、ワーカーはその仕事を受け持つ担当者だと考えてみてください。一人の担当者が要求Aを終えてから要求Bを受け持つこともあるため、要求が終わったらAの一時情報を片付ける必要があります。
ここで扱うのは保存済みの記事ファイルではなく、PHPが実行中に使う一時情報と、その置き場所を示す参照、つまり「どこを読めばよいかを示す住所札」です。住所札だけが残り、その場所がもう片付けられていたら、次の仕事は間違った情報を読んでしまうかもしれません。公式の状態残留の説明
- 1. ページを開く「今日の運勢を見せて」という要求を送ります。
- 2. サーバーが作るPHPで必要な処理をし、HTML文書を作ります。
- 3. ブラウザーが表示返されたHTMLを読み、画面に表示します。
入力欄や送信ボタンは不要です。保存済みの完成ページを返すキャッシュ応答では、PHPを新たに実行しない場合もあります。
猫と一緒に読み解く Q&A
 猫の研究員
フォームに何も入力しなくても、PHPは動くの?
ポケットノート動くことがあるよ。ページを開くだけでもサーバーへ要求が届くからね。キャッシュが完成済みのページを代わりに返すこともあるけど、読むだけのWordPressだからといってPHPの点検から外れるわけじゃないよ。
- 猫の研究員
担当者が次の要求を受け持つとき、前の情報はいつ片付けるの?
ポケットノート本来は要求が終わったとき。今回の二つの問題は、処理が失敗したときや、次の要求の初期化が終わる前にも、内部情報を正しい状態に保たなければならない場面で起きたんだ。
2. メモリ不足のときの止まり方
サイトが要求を処理するには、一時的な作業場所であるメモリが必要です。PHPには一つの要求がメモリを使いすぎないよう上限があり、上限に達して処理を止めること自体は保護の仕組みです。では、止まる瞬間に内部の情報が半分しか作られていなかったらどうなるでしょうか。
一つ目の欠陥CVE-2026-109618では、メモリ不足で処理の途中から急に抜けた後、終了処理が作りかけの情報を正しい情報として扱う可能性がありました。書きかけの注文票を、完成済みだと思って次の担当者へ渡す状況に近いものです。サイトが少し遅くなる話とは違い、プログラムが不正なメモリを扱うことで実行の流れまで影響を受け得ます。PHPによる原因説明
修正は、「止めなければならない」ことを記録しておき、安全に止められる実行地点で中断するように変えたものです。その前にさらに高い最終上限に達した場合は、担当するプロセスを直ちに終了する緊急経路も別にあります。図は8.5の修正の流れを単純化したもので、メモリの上限をなくしたり、コンピューター全体の電源を切ったりする修正ではありません。
修正前
- 要求の処理中にメモリ上限へ到達
- 処理の途中から急に脱出
- 終了処理が未完成の情報を使う可能性
修正後
- メモリ上限への到達を記録
- 安全な地点で実行を止めて後処理
- 別の緊急経路より高い最終上限を超えたらワーカーを即時終了
猫と一緒に読み解く Q&A
- 猫の研究員
メモリが足りないのが問題なら、容量を増やせば済むんじゃないの?
ポケットノート容量を増やしても、間違った止まり方の経路は残るかもしれない。問題は足りなくなったときの止まり方だから、修正済みのPHPを適用して初めて解決するよ。
- 猫の研究員
プロセスが終わると、サイトにはどんなことが起きるの?
ポケットノートその担当者が受け持った要求が失敗したり、担当者が入れ替わったりする。サーバーの電源を切る話とは別だよ。実際のサービスへの影響や再起動は、使っているホスティング環境に照らして見る必要がある。
3. 捨てた資料を指すメモ
二つ目の欠陥CVE-2026-109619は、「資料」と「資料の場所を書いたメモ」の寿命がずれる問題です。PHPのワーカーが訪問者Aの要求を終えて一時メモリを解放しても、その中の資料を指す状態の一部が残ることがありました。同じワーカーが次の要求Bを受け持つとき、新しい初期化が終わる前にその古い状態に触れる経路があったのです。公式説明
資料を処分したのに「その資料は3番の棚にある」というメモだけが残っている場面を想像してください。次に3番の棚を開けても、同じ資料があるとは限りません。このたとえが示しているのは、もう無効になった置き場所の情報を信じ続けてしまう点です。実際はPHP内部のメモリの欠陥で、前の訪問者の記事が画面にそのまま残るような現象を指しているわけではありません。
修正では、前の要求が終わるときに残った参照や状態を空にし、終了処理中に再び生じる情報や、次の初期化前のアクセス経路も合わせて扱います。「次のお客さんが来たら片付くだろう」に任せず、今の仕事を終えるときに、次の仕事が間違った情報を手に取らないようにするのが要点です。
修正前
- 要求Aの一時メモリを解放
- 共有状態に古い参照が残る
- 同じワーカーが要求Bでそれを使う可能性
修正後
- 要求の終了時に一時情報を整理
- 参照や状態の値を空に・初期化
- 次の要求で解放済み情報を有効と扱わないよう修正
猫と一緒に読み解く Q&A
- 猫の研究員
資料は消えたのに、場所のメモだけ残っている問題って、呼び名はあるの?
ポケットノートuse-after-free、つまり解放済みメモリの使用と呼ばれる問題だよ。場所が分かっても、そこにある資料がまだ有効だという保証はない。 - 猫の研究員
Aの次にBが訪問したとき、どんな条件がそろうと攻撃になるの?
ポケットノート同じワーカーで処理され、特定の状態が残り、初期化より先にそれを使う経路まで必要なんだ。公式勧告も、バージョン・設定・アプリの動作によって条件が変わると説明している。
4. PHP 7.4.33を使っているなら
PHP 7.4は、PHPプロジェクトの通常サポートが終了した系列です。今回は重大性を踏まえ、古い系列向けに移し替えた最小限の修正コードが特別に提供されました。これをバックポートと呼びます。コードが公開された後も、ホスティング会社がそれをパッケージにまとめて配布し、自分のサーバーに適用するまでには、まだ段階が残っています。公式案内・サポート終了記録
7.4の修正は、8.5とは別に作られた最小限の対応です。危険なメモリエラーが起きたらワーカーを終了し、解放済みの置き場所の情報を空にし、確認されたセッションのアップロード進捗処理の経路をふさぎます。通常のファイルアップロード機能をすべて止める修正ではありません。実際の違いは後半のコード付録にあります。
| 表示・状況 | 尋ねること |
|---|---|
| 未修正のPHP 8.3.35 | 同系列の8.3.36、または二つのCVEを修正した提供元パッケージが適用されたか |
| PHP 7.4.33の表示が変わらない | 提供元が二つのCVEをバックポートしたパッケージか、Web用PHPへ反映されたか |
| PHP 8.3としか分からない | 三つ目の数字やパッケージの修正履歴。系列番号だけでは判定しない |
架空の「ホスティングA社」を例にします。会社と状況は説明用ですが、PHP修正版の番号は実在します。管理画面にPHP 8.3.35と出ていたら、「8.3系列だから大丈夫」で終わらせず、8.3.36または二つの修正をバックポートしたパッケージが提供・適用されたかを尋ねます。7.4.33なら、新しい公式の7.4番号を待つよりも、延長サポートの修正があるか、サポート中の系列へ移る道筋はあるかを尋ねます。
猫と一緒に読み解く Q&A
- 猫の研究員
バージョン番号がそのままでも、提供元が直していることはあるの?
ポケットノートあるよ。だから表示と、提供元のパッケージの修正履歴を一緒に見るんだ。適用済みかどうかは、「7.4.33」という数字や「対応中」という案内ではなく、修正履歴に表れる。
5. WordPressが最新なら、PHPも大丈夫?
WordPressはPHPの上で動くアプリです。WordPress本体・プラグインを更新することと、サーバーが動かすPHPを直すことは、別の層の作業です。PHP公式の発表は、Web要求を扱うすべてのPHP環境に更新を勧めたうえで、なかでもmod_phpのリスクが最も高いとしています。アプリのコードが動く前に、認証なしの要求で攻撃が起きる例を実証したというのがその理由です。PHP発表・WordPressのPHP更新案内
mod_phpはApache Webサーバーの中でPHPを動かす方式、PHP-FPMは別のPHPワーカーが要求を受けて処理する方式です。一つ目の勧告に、FPMの特定の開始段階の経路には制約があるとの記述があっても、FPM全体が安全だとは読めません。二つ目の勧告には、条件を満たすFPMの経路も検証されたと記録されています。一つ目の条件・二つ目の条件
| 目に見える状況 | それだけでは分からないこと |
|---|---|
| WordPress・プラグインが最新 | PHPの二つの修正が適用済みか |
| ログイン・アップロードフォームがない | サーバーへ直接送られる要求への安全性 |
| PHP-FPMを使用 | 関連するすべての攻撃経路が除かれたか |
| ホームページが正常 | 修正適用済みか、侵害がないか |
猫と一緒に読み解く Q&A
- 猫の研究員
じゃあ、WordPressのサイトがもう次々に侵害されているってニュースなの?
ポケットノート今実証されているのは、攻撃が成り立つ経路だよ。実際のサイトで悪用されたか、特定のサイトが侵害されたかは、この記事では調べていない。それでも、運営者がPHPの修正適用を確かめる理由としては十分だね。
6. CloudwaysでPHPを実際に変えた記録
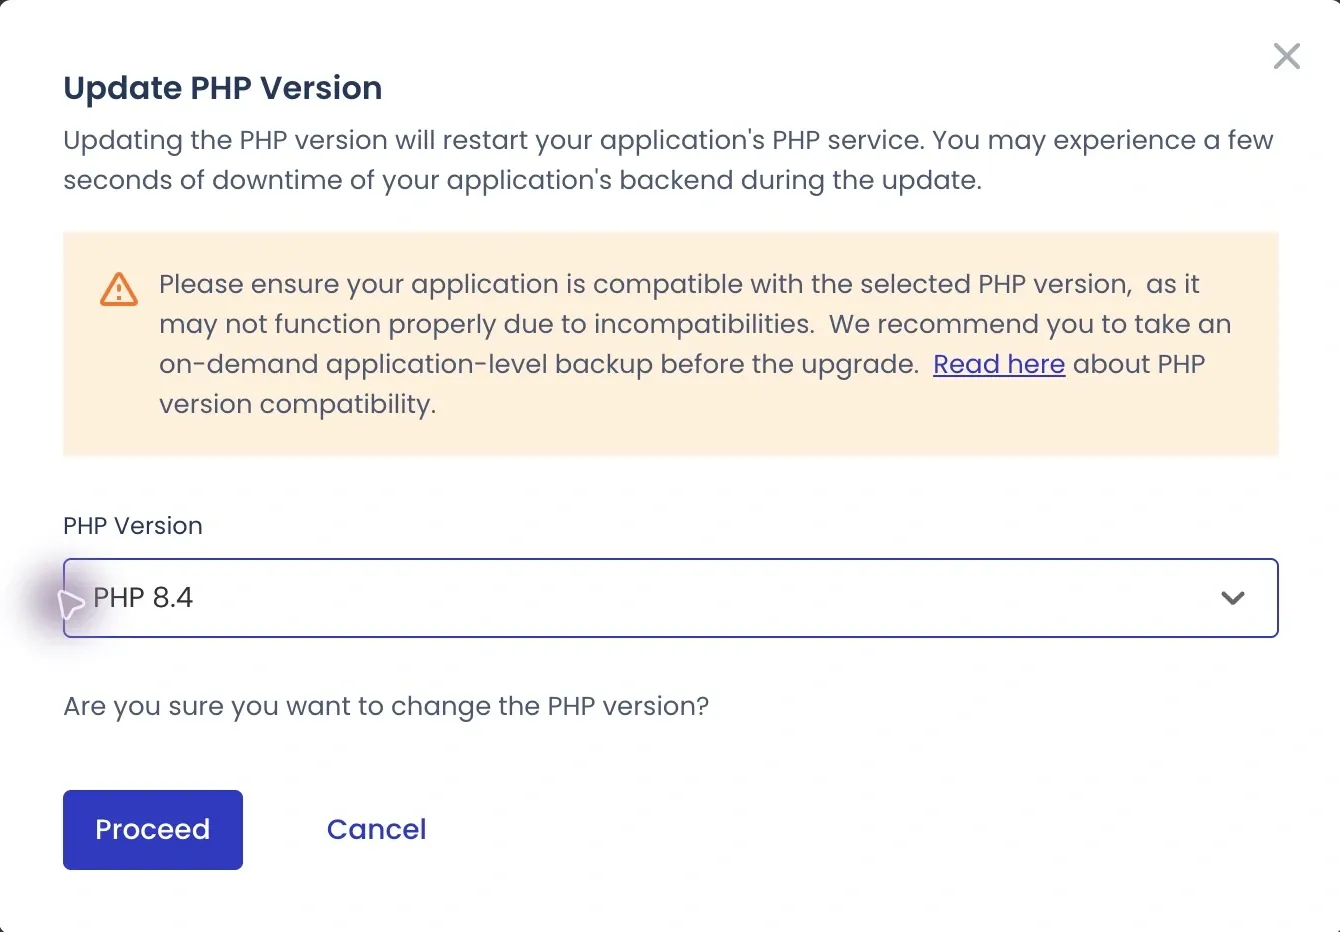
10月22日朝、私が個人のWordPress運用に使っているCloudwaysで、稼働中のアプリ一つのPHPを実際に変更しました。別のステージング複製を作らず、本番アプリで行った記録です。サイト名・ドメイン・アカウント・サーバー識別子は公開していません。
まず、ファイルとデータベースの復元ポイントを10月22日06:57:52 JSTに確保しました。このアプリのApplication Settings → PHP Settingsで選べる最新の系列は8.4でした。アプリ単位の選択機能を使ったので、今回の変更はこのアプリ単位で、サーバー全体のすべてのPHP環境を変えたわけではありません。Cloudwaysのアプリ別変更手順
猫と一緒に読み解く Q&A
- 猫の研究員
ここでは、8.4.27みたいな正確なバージョンは選べないの?
ポケットノート選べない。この画面で選ぶ単位は系列で、その系列にどのパッチパッケージを入れるかはホスティング事業者が管理している。ボタンを押した後は、WordPressが実際に使っている正確なバージョンをもう一度見よう。
7. 成功通知の後に見た実際のバージョン
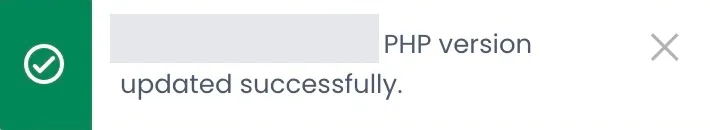
Cloudwaysは、PHPの変更成功を通知しました。続けてWordPressのツール → サイトヘルス → 情報 → サーバーを読み込み直すと、Web PHPは7.4.33から8.4.26に変わっていて、実行方式はPHP-FPMを示すfpm-fcgiでした。以下は同じ作業の実際の画面で、製品画面をAIで描き直した画像ではありません。

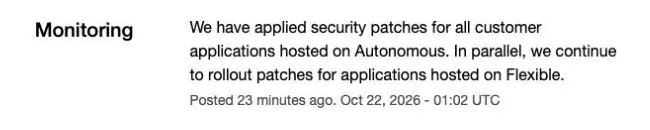
Cloudwaysは10月22日07:19 JST、PHP公式の推奨する暫定設定を全体に適用し、正式パッチを段階配布中だと発表しました。続く10:02 JSTの更新では、Autonomousの全顧客アプリにパッチを適用済みで、Flexibleでは配布を継続中としています。AutonomousとFlexibleは別のホスティング商品で、今回作業したアプリはFlexibleです。Cloudways公式対応情報
10月22日14:03 JST、同じアプリのWordPressサーバー情報を読み込み直すと、Web PHPは8.4.27、実行方式はfpm-fcgiと表示されました。PHP公式の8.4.27の変更履歴には、今回の二つのセキュリティ勧告への修正が載っています。このアプリで実際にWeb要求を処理するPHPが公式修正版に変わったことを確認できました。今回の再確認ではバージョン変更や設定保存は行っておらず、パッケージが置き換わった正確な時刻は不明です。8.4.27の公式変更履歴

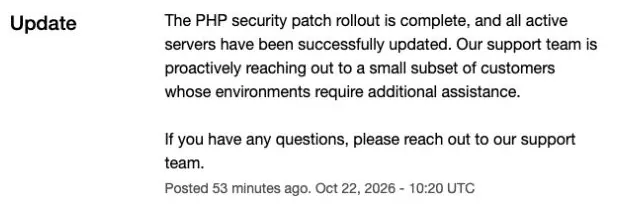
Cloudwaysは10月22日19:11 JST、PHPセキュリティパッチの配布が完了し、全稼働サーバーの更新を終えたと発表しました。19:20 JSTにも同じ内容を掲載し、追加支援が必要な一部の顧客にはサポートから個別に連絡していると説明しています。19:22 JSTには問題の継続監視を案内し、当時のインシデントの状態はmonitoringでした。Cloudwaysの配布完了案内
このアプリの最後の直接観測は、14:03 JSTのWeb PHP8.4.27 / fpm-fcgiです。夜は認証済みのアプリセッションにアクセスできず、追加の実行環境の確認はできませんでした。提供元の全体向け完了発表と午後のアプリ観測をそれぞれの時点で記録し、CLI・予約処理・全プラグイン機能まで点検した結果には広げません。
猫と一緒に読み解く Q&A
- 猫の研究員
自分のサイトが修正版になったか、どこで分かる?
ポケットノート読み込み直したWordPressのサーバー情報に8.4.27と出ているよ。サイトを実際に動かすWeb PHPのバージョンで、PHP公式の変更履歴に今回の修正が載っている版だよ。他のアプリやCLI・予約処理まで同じ状態だと確かめたわけではないんだ。
- 猫の研究員
配布完了の案内が出たら、すべての顧客の問題も解決したの?
ポケットノートCloudwaysは、追加支援が必要な一部の顧客がいるとも説明しているよ。この運用例では午後にWeb PHPの修正版を直接見ているけれど、案内だけですべての環境の動作や侵害の有無まで確かめることはできないんだ。
8. 朝の設定記録と午後の再確認
| 朝07:08 JSTの観測項目 | 当時の結果と意味 |
|---|---|
| Web PHP | 7.4.33 → 8.4.26。アプリの応答で系列変更を確認 |
| 閲覧機能 | ホーム・既存記事・管理者の投稿一覧・サーバー情報が開いた |
| 入力項目数 | max_input_varsは10000 → 1000と表示。一度に受け付ける項目数の上限 |
| 要求全体のサイズ | post_max_sizeは100M → 10M。アップロード上限100Mより小さく、WordPressが不一致を警告。暫定セキュリティ措置との関係を確かめる前に、以前の値へ引き上げない |
| 同じ値で観測した設定 | メモリ256M・アップロード100M・実行時間300秒 |
上の表と下の警告写真は朝07:08 JSTの記録です。14:03 JSTの再確認では、max_input_vars10000、post_max_size100M、送信上限30M、メモリ上限-1、実行時間300秒と表示されました。-1はPHPの該当メモリ上限がない設定で、今回の点検ではこれらを変更していません。誰がいつ、何のために変えたかはこの画面から分からないため、朝の10Mの警告や提供元の暫定措置が今も同じ状態とは断定しません。
バージョンを変えると設定も変わることがあり、今回も入力に関わる上限が二つ変わって見えました。入力上限が変わっただけで故障とはいえませんが、項目の多い設定画面やメニューを保存する機能は試しておきたいところです。今回見たのは上記の閲覧機能までで、全プラグイン機能・投稿保存・ファイル送信・予約処理はまだ試していません。
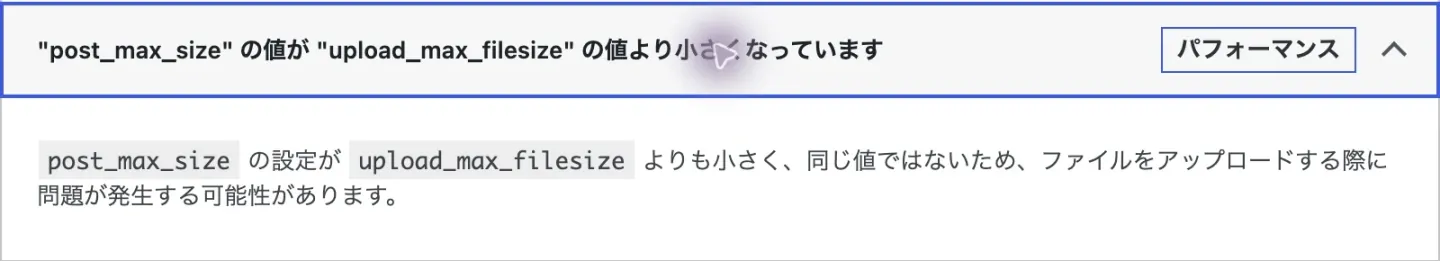
朝の点検では、この警告を消すためだけに要求の上限を以前の100Mには戻しませんでした。PHPの公式案内には、一部の攻撃経路への露出を減らす暫定策として要求サイズを低く抑える推奨もあります。朝の10Mや入力項目の上限がその措置によるものかは未確認で、午後に変わった値の変更理由も分かっていません。この記録を、上限を引き上げたりメモリ制限を外したりする推奨設定として使わないでください。今回の追加点検では設定を保存していません。PHP公式の暫定策と限界
猫と一緒に読み解く Q&A
- 猫の研究員
アップロードの警告なら、上限を上げればいいんじゃない?
ポケットノートまず下がった理由を調べよう。提供元は暫定セキュリティ設定を適用したと発表しているから、関連する設定か確かめる前に引き上げると保護を弱めるおそれがある。サイトの動作と最終パッチを一緒に点検する順番だよ。
9. サポート中の系列へ移るとき
7.4を当面どう扱うにしても、サポート中の系列へ移る計画は別に立てる必要があります。Cloudwaysの現行のFlexible向け案内では、My Applications → 対象アプリ → Application Settings → PHP Settings → PHP Versionからバージョンを選びます。アカウント・OS・画面によって経路や提供範囲は異なる場合があり、例えば公式文書では8.4にDebian 11または12が必要とされています。Cloudwaysの変更手順
- まず、ファイルとデータベースの最新バックアップと復元方法を用意します。
- WordPress・テーマ・プラグインが対象のPHPに対応しているかを調べ、複製した試験環境で先に変えてみます。
- 対象系列の最終修正パッケージが提供されているかを提供元に尋ねてから、本番へ適用します。同じサーバーの別アプリにどこまで及ぶかも見ておきます。
- 適用後は、記事閲覧・管理者ログイン・検索・問い合わせ・予約・決済など、実際に使う機能を点検します。WordPressの
ツール → サイトヘルス → 情報 → サーバーでWeb PHPのバージョンを見直し、バックポートなら提供元の修正履歴と一緒に記録しておきます。
PHP公式の案内には、一部の設定で露出を減らす暫定措置もありますが、完全な解決は更新だけだと明記されています。メモリ上限をむやみに外すような設定を、初心者がそのまま真似する解決策としては勧めません。公式措置と限界・サイトヘルスの案内
猫と一緒に読み解く Q&A
- 猫の研究員
じゃあ、今やることを順番に並べると?
ポケットノート最終修正入りのパッケージを確かめる → 互換性・バックアップを準備する → 適用する → 実際の動作を点検する、の順だよ。当面7.4を続けるなら、まず両CVEのELTS修正が適用されたかを聞いて、移行の計画も一緒に立てよう。
まとめ
公開された修正から、自分のサーバーへの適用へ
第1回で待っていた修正版と詳細が公開されました。今回のコード変更の要点は、処理を止めるときに内部情報を安全に扱うこと、そして要求の間に無効な情報を残さないことです。運営者の問いは「パッチは出たか」から、「自分のWeb PHPに、いつ、どのパッケージで二つの修正が入ったか」へ移ります。
日本のセキュリティ専門機関IPAは、修正版が公開される前の10月21日に事前準備情報で、PHPの利用状況を把握し、修正が出たらすぐ適用できるよう備えるよう呼びかけていました。修正版が出た今は、その準備を実際の適用と動作の点検につなげる段階です。公開前の状況と基本の考え方は第1回:PHP警告とWordPressでの確認にあります。
IPAは10月22日の修正版公開後の案内で、4系統の修正版を示し適用を勧めています。サポートが終了した環境で更新や移行が難しい場合は、暫定対策に加え、保守の人員・予算・移行計画を組織として検討するよう案内しています。有効な暫定対策が難しい場合は、外部アクセスの遮断やサービスの一時停止の必要性も判断するという勧告です。
付録・実際のコード変更
コードで見る二つの修正
ここからは任意で読む技術付録で、対応を判断するのにコードを読む必要はありません。読んだ範囲は8.5.12に含まれるコミットと7.4最小修正の一部の経路で、以下の抜粋は修正全体の一部です。全ソースの監査や攻撃の再現は行っていません。
1. 8.5の中断・終了処理はどう変わったか
実際のZend/zend_alloc.cでは、従来のzend_bailout()の経路を変更し、メモリ不足を記録して後で扱う遅延処理と、別の最終上限の検査が加わっています。実行側のZend/zend_execute_API.cもZEND_HAS_OOM()を見て、遅延したエラーを処理します。次の安全な実行地点で止まるようにしたうえで、さらに高いハード上限を超えた場合は_exit(137)でワーカーを直ちに終了します。実際のメモリ管理・実行処理の変更
- 猫の研究員
安全な地点で止める方法と、_exitですぐ終える方法、なんで両方あるの?
ポケットノート届く上限が違うからだよ。通常の上限なら、終了処理が作りかけの情報に触れないよう安全な地点まで進み、さらに高い最終上限に届いたら、そのワーカーを直ちに終える。通常の停止の後に毎回緊急終了が続く仕組みではないよ。
2. 古い参照を実際に空にするコード
実際のZend/zend_execute_API.cには、要求の終了時にエラー・例外ハンドラーをZVAL_UNDEF(...)で空にし、エラー配列をNULL、エラー数を0にする処理が追加されています。コードのコメントにも、次の初期化の前に使われる可能性が記されています。「次の要求が初期化するはず」に任せず、前の要求を終えるときに残った参照や状態を片付ける修正です。実行器の状態を初期化する実際の変更
EG(num_errors) = 0;
EG(errors) = NULL;
EG(error_handling) = EH_NORMAL;上記は8.5の修正コミットに追加された実際の行です。EG(errors)は内部のエラー情報の場所、EG(num_errors)はその件数です。NULLは指す先がないことを表す値、0は残ったエラー件数を空にする値です。Commit 31c0ea7
- 猫の研究員
NULLにすると、何が変わるの?
ポケットノート今は有効な参照先がないと示す値になるんだ。なくなった資料を、まだあると思って使わないようにする部分だよ。
3. 7.4向けの別の最小修正
7.4向けの実際のコミット712e60f…は、メッセージの段階で「EOL版の最小限の緩和」と明記しています。EOLはサポート終了のことです。Zend/zend_alloc.cのエラー経路を_exit(1)で終了させ、main/SAPI.cでは解放後の認証関連の参照などをNULLにしています。ext/session/session.cでは、アップロード進捗コールバックの該当経路を無効にしています。8.5の遅延OOM処理と、7.4の最小対応は別の実装です。7.4の実際の変更全体
- 猫の研究員
このコードは、運営者がどこに入れるものなの?
ポケットノート運営者が自分で入れるコードじゃないよ。記事やテーマのコードではなく、PHP実行環境そのもののソースなんだ。運営者は提供元がビルドした修正パッケージを適用して、この付録は何が変わったのかを理解するために読めばいい。
出典
- PHP追加案内の原文php.net
- 公式措置と限界php.net
- 8.4.27の公式変更履歴php.net
- Commit 31c0ea7github.com
- 8.5.12の履歴github.com
- 7.4の実際の変更全体github.com
- 二つ目の条件github.com
- 一つ目の条件github.com
- サポート終了記録php.net
- WordPressのPHP更新案内wordpress.org
- Cloudwaysのアプリ別変更手順support.cloudways.com
- Cloudwaysの配布完了案内status.cloudways.com
- Cloudwaysの変更手順support.cloudways.com
- サイトヘルスの案内wordpress.org
- 事前準備情報ipa.go.jp
- 修正版公開後の案内ipa.go.jp