デイリー · 記事 01 · 17 分で読む
- セキュリティ
PHP、深刻な脆弱性2件の緊急セキュリティパッチを予告
10月20日付のセキュリティ記事 · 実際の告知は10月21日05:32 JST · 10月21日にさかのぼって編集 · WordPressの根拠確認18:02 JST
要約・概要
PHPが深刻度9.2の脆弱性2件に対応する更新を10月21日23時(日本・韓国時間)に公開すると予告した時点の記録です。修正版はその後公開され、実際の修正内容は第2回で扱います。WordPress本体やプラグインを更新してもサーバーのPHPは変わらないため、運営者はサイトヘルス画面でPHPバージョンを確かめ、ホスティング会社に適用の予定を聞く必要があります。
新機能の話を待っていた日に、先に読むべきセキュリティ告知が届きました。PHPのセキュリティチームが、深刻な脆弱性2件を修正する更新を予告したのです。この特別号では、告知から分かることと、まだ分からないことを分けて読みます。
2026.10.20付のデイリー記事01は、10月21日にさかのぼって編集しました。公式告知の日付は10月20日で、投稿時刻20:32 UTCは日本・韓国時間の10月21日05:32です。記事の日付は告知の日付に合わせたもので、編集と公開は10月21日に行いました。告知の原文記録
Webサイトの裏では、サーバーが訪問者の要求を受け取ってページを作っています。PHPを使うサイトなら、その仕事をPHPが担います。今回の告知は、攻撃者がその仕事に入り込めると報告された2件の欠陥に関するものです。運営者がまず押さえたいのは、自分のサイトのPHPバージョンと更新の担当者です。専門用語を先に覚えておく必要はありません。
主な事実
PHPのセキュリティチームは、深刻な脆弱性2件を修正するセキュリティ更新を10月21日23時(JST/KST)、日本・韓国時間の夜11時に公開する予定だと発表しました。いずれも深刻度は9.2です。影響バージョンと技術的な詳細は、更新と同時に公開するとしています。PHP公式告知
watchTowrは、脆弱性を研究し、企業のシステムが攻撃され得るかを調べるセキュリティ企業で、PHPの開発チームとは別の組織です。同社は今回の件を、攻撃者が選んだプログラムの命令をサーバーに実行させる問題、つまりリモートコード実行(RCE)として報告されている事案だと説明しています。これはセキュリティ企業の分析で、PHP開発チームはまだ技術的な詳細を出していません。watchTowrの紹介・今回の分析
Cloudwaysは、私が個人で運営するWordPressサイトで利用しているホスティング会社です。ホスティング会社とは、サイトをインターネット上で動かすサーバー環境を提供・管理する事業者です。この記事では私の運営事例として登場します。Cloudwaysの公式紹介
| 誰が | 今回のニュースでの役割 |
|---|---|
| PHP開発チーム | PHPを開発し、公式の影響範囲と修正版を発表します。 |
| セキュリティ企業watchTowr | 脆弱性の分析や解説を提供します。 |
| 私が利用するホスティング会社Cloudways | 私のWordPressサイトのサーバー環境を提供・管理し、今回の対応を案内します。 |
猫と一緒に読み解く Q&A
 猫の研究員
watchTowrが、うちのサイトのPHPも直してくれるの?
ポケットノートううん、watchTowrは問題を分析して説明する側。修正版を出すのはPHP開発チームで、それを自分のサーバーに当てるのはCloudwaysのようなホスティング会社か運営者の仕事だよ。
1. フォームがなくても、サーバーへ届く要求
今日の運勢を読むために、ページのアドレスを開く場面を考えてみてください。何も入力しなくても、ブラウザーはサーバーに「このページを見せて」という要求を送り、サーバーは要求に応じた内容を返します。投稿フォームやアップロード欄は、要求を送るいくつもの方法の一つです。ブラウザーとサーバーの要求・応答
画面の裏で要求を処理するコンピューターがサーバーです。PHPを使うサイトでは、PHPで書かれたプログラムを実行してページを作れます。ブラウザーが受け取るのは、多くの場合HTML、つまり文章や画面の構成を含む文書です。PHPはサーバーで働き、ブラウザーはその結果を表示します。PHP公式の入門説明
- 1. ページを開く「今日の運勢を見せて」という要求を送ります。
- 2. サーバーが作るPHPで必要な処理をし、HTML文書を作ります。
- 3. ブラウザーが表示返されたHTMLを読み、画面に表示します。
入力欄や送信ボタンは不要です。保存済みの完成ページを返すキャッシュ応答では、PHPを新たに実行しない場合もあります。
| 閲覧者に見えるサイト | サーバー側で見ておくこと |
|---|---|
| コメント・投稿欄のない閲覧用WordPress | ページ生成などでPHPを使う環境か |
| PHPを一切実行せず、完成したHTML・画像だけを配信する静的サイト | その処理経路にはPHP実行の脆弱性が直接当たらない。別のPHPサービスがあればそちらを別途点検 |
猫と一緒に読み解く Q&A
- 猫の研究員
コメント欄も投稿欄もないのに、読むだけでも要求が届くの?
ポケットノート届くよ。アドレスを開いたりリンクを押したりするだけでページを求める要求が送られるから、閲覧だけのWordPressサイトでもPHP環境を見ておく必要がある。
- 猫の研究員
じゃあ、ページを開くたびにPHPが動き直すの?
ポケットノートいつもとは限らない。キャッシュ、つまり先に作って保存しておいた完成ページをサーバーや中間のサービスが返せば、その要求ではPHPを新たに実行しない場合がある。それでも、キャッシュを使うだけでサイト全体からPHPが消えるわけではないよ。WordPressのキャッシュ解説
- 猫の研究員
攻撃者は、サイトのフォーム以外にどんな道で要求を送るの?
ポケットノート入力欄を使わずに、サーバーへ直接要求を送れる。大事なのは、その要求をどのプログラムと設定で処理するか。これは一般的なWebの仕組みの話で、今回の2件の正確な攻撃条件はまだ公開されていないよ。
2. 攻撃者の命令をサーバーが実行するということ
普段もサーバーは利用者の要求を受け取ります。ただし「この投稿を見せて」のように、開発者があらかじめ用意した機能の中で処理します。
リモートコード実行は、別のコンピューターから攻撃者が送ったコード、つまりプログラムの命令をサーバーに実行させる問題です。お客さんが用意されたメニューから料理を選ぶことと、お客さんが厨房の作業指示まで書き換えることを思い浮かべてみてください。
通常の要求
開発者が用意した機能の範囲内
- 「投稿を見せて」
- 用意された取得機能を実行
- 投稿を返す
リモートコード実行
攻撃者が選んだ命令まで実行されると
- 攻撃者が実行する命令を選ぶ
- サーバーがその命令を実行
- アクセス可能なファイルやデータに影響し得る
用意された機能を使う要求と、プログラムの命令自体を攻撃者が決める状況の違いです。被害の範囲は、サーバーの処理権限や環境で変わります。
猫と一緒に読み解く Q&A
- 猫の研究員
普通の要求も、サーバーに仕事を頼むよね。何が違うの?
ポケットノート何を実行するかを誰が決めるか、だよ。「投稿を見せて」はサイトが用意した機能で、RCEはその範囲を超えて、攻撃者が選んだプログラムの命令が実行されてしまう問題なんだ。
- 猫の研究員
そうやって実行されたコードは、どこまで手を出せるの?
ポケットノートサーバーの権限が届く範囲のデータや機能までだよ。だから被害が画面の外まで広がることがあって、今回の具体的な影響はPHPが詳細を公開するまで分からない。
3. 具体的には、どんな被害につながる?
RCEの被害は、その命令を実行するアカウントが何を読み、変更し、どこへ接続できるかで変わります。サーバー全体を管理する権限まで自動的についてくるわけではありません。脆弱性の分類を管理するMITREによるコード実行の影響解説
次の表は、架空の問い合わせサイトを使って一般的な被害を示した例です。今回のPHP脆弱性で実際に起きた事例でも、私のサイトに保存された情報や私のサイトで起きたことでもありません。
| 起こり得る被害 | 架空の例と必要なアクセス |
|---|---|
| 情報の持ち出し | 保存された問い合わせ内容・メールアドレスを読んで外部へ送れれば、その情報が持ち出される可能性があります。トップページは変わらない場合もあります。 |
| サイトの改ざん | サイトのファイルやデータベースを変更できれば、正規のトップページのお知らせ・リンクが攻撃者の選んだ内容に変わる可能性があります。 |
| 暗号化・削除によるサービス停止 | ページ生成に必要なファイルを変更・削除できれば、そのファイルが読めずサイトが開かなくなる可能性があります。 |
MITREの攻撃手法の分類でも、サーバーのファイル・データベースからの情報収集と、外部向けサイトの内容変更は分けて扱われています。前者はトップページが普段どおりに見えても起こり得て、後者は閲覧者の目にすぐ触れます。情報収集の説明・外部サイト改ざんの説明
猫と一緒に読み解く Q&A
- 猫の研究員
情報が持ち出されても、トップページは普通に見えることがあるの?
ポケットノートあるよ。情報をコピーすることと画面を変えることは別々に起きるから、サイトが普通に開くというだけでは流出がなかったとはいえない。
- 猫の研究員
改ざんって、文字が少し変わるのと比べて何がそんなに困るの?
ポケットノート正規のアドレスに来た人は、そこにあるお知らせやリンクを運営者が載せたものだと信じる。案内リンクを別の行き先にすり替えられると、攻撃者はその信頼を利用して閲覧者をだませるんだ。
- 猫の研究員
ファイルをロックしてお金を要求する、ランサムウェアもあり得る?
ポケットノート条件がそろえば、そうした被害につながることもある。ランサムウェアはデータを使えなくして復旧の対価を求める不正プログラムで、暗号化するコードを実行してサイトのファイルを書き換えられれば、サービスを止めることもできてしまう。ただ、RCEだけで全ファイルの暗号化やサーバー全体の支配が自動的にできるわけではなく、どこまでできるかは実行権限しだいだよ。MITREのランサムウェア暗号化の解説
- 猫の研究員
じゃあ、パッチを当てれば終わり?
ポケットノートパッチは同じ脆弱性からもう一度入られる道をふさぐだけで、書き換えられたファイルや流出した情報は元に戻らない。侵害が疑われるなら、ホスティング会社と一緒に痕跡を調べて復旧まで進める必要がある。
4. 自分のサイトも対象なの?
「うちのサーバーもPHPを使っているけれど、対象かな」。取材時点のPHP公式告知には、影響バージョンと修正バージョンがまだ載っていませんでした。PHPを使っているという事実だけでは、自分の環境が影響を受けるかどうかは決まりません。
今知っておきたいのは、サービスがPHPを使っているか、使っているならどのバージョンかです。そうすれば、詳細が公開されたときに対象一覧と比べられます。9.2は深刻度の点数で、自分のサーバーが攻撃される確率ではありません。CVSS公式説明
日本で情報セキュリティ対応を案内する公的機関IPA(情報処理推進機構)は、EU機関のサイバーセキュリティ対応を担うCERT-EUの注意喚起も紹介しています。CERT-EUは他の情報源に基づき、識別番号CVE-2026-109618・CVE-2026-109619と、PHP 5以降に影響する可能性を伝えています。IPA自身も、詳細な影響・修正バージョンはまだ確認できていないとしています。影響が広い可能性を示す警告で、自分のサーバーの影響条件は公式の詳細が出てから決まります。IPAの案内・CERT-EUの注意喚起
猫と一緒に読み解く Q&A
- 猫の研究員
まだ結論が出ないのに、バージョンを先に調べておくと何が変わるの?
ポケットノート詳細が出たらすぐ、公式の影響バージョンと見比べられる。「自分の環境のバージョン」を先に知っておけば、そのときにサーバーを探し回る時間がいらないよ。
5. コードが書けなくてもできる準備
コードが分からなくても、運営者が前もってまとめておけることは三つあります。サービス名、PHPの利用有無とバージョン、更新担当者です。ホスティング会社に任せているサイトなら、自分でコードを直す必要はなく、担当会社にこの三つを尋ねれば済みます。編集部がまとめた質問は次のとおりです。
このサービスはPHPを使っていますか? 現在のバージョンは何で、今回のセキュリティ更新は誰が確認し、適用しますか?
公開予定は10月21日23時JST/KSTです。PHPチームは、詳細の先行公開や悪用の証拠があれば前倒しする可能性も示しています。実際の公開と、自分のバージョン向けの修正情報を見てから、適用・点検に進む順番です。
猫と一緒に読み解く Q&A
- 猫の研究員
サーバー設定を触れない人でも、その質問は送っていいの?
ポケットノートいいよ。自分で運用しているなら自分でバージョンを見て、任せているなら担当者に聞く。パッチが出たかどうかと、自分のサービスに入ったかどうかも一緒に聞いておこう。
6. 修正の公開は、攻撃者の手掛かりにもなる?
PHP自体の動作を定めるプログラム、つまりソースコードは、公式GitHubリポジトリphp/php-srcで公開されています。開発者はコードや変更履歴を読めますし、攻撃者も公開された内容を読めます。ただし、PHPの脆弱性報告の方針では、報告は公表まで非公開で扱うとしています。リポジトリが公開されていても、今回のセキュリティ修正は公開時刻まで非公開で扱われるということです。PHP公式コード・脆弱性報告の方針
Microsoftのブラウザー研究チームは、公開された修正を調べ、まだ更新が届いていない環境を狙う事例を説明しています。PHPとは別の事例で、修正の公開から実際の適用までの隙間がなぜ危ないのかを示しています。公開と適用の間のリスク
一般的な流れ:修正内容の公開 → 弱い処理の手掛かりを分析 → 条件が合う未適用環境への攻撃が試みられる可能性
| どこまで進んだ? | 自分のサイトでの意味 |
|---|---|
| PHPが修正版を公開 | 修正が出た段階。自分のサーバーにはまだ入っていない |
| 提供元が修正パッケージを準備 | 提供できる段階。自分のサーバーに入ったかはまだ分からない |
| 自分のサーバーへ適用・動作確認 | その環境に修正が実際に反映された段階 |
猫と一緒に読み解く Q&A
- 猫の研究員
パッチで変わった部分を見れば、どこが弱かったのか逆にたどれるの?
ポケットノートたどれることはある。修正前後の差が、弱い処理の手掛かりになるからね。それでも攻撃を成功させるには、欠陥の仕組みとサーバーの条件までそろう必要があるよ。
- 猫の研究員
じゃあ「パッチが出たから安心」と言えるのは、いつから?
ポケットノート自分のサーバーに適用されて、動作まで見届けてからだよ。公開前にPHPの利用状況・担当者・バックアップ・互換性を準備しておけば、その時間を縮められる。Cloudwaysなら、修正版をいつ提供するのか、自分のサーバーにいつ当てるのかをそれぞれ聞いておこう。
7. IPAが呼び掛けた事前準備
IPAも10月21日に事前準備を呼び掛けました。可能な範囲でPHPの利用状況を把握し、修正が公開されたらすぐ適用できるよう備えるという内容です。同じ案内でIPAは、この2件を悪用した攻撃を現時点で確認していないと明記しています。IPAの事前準備のお願い
猫と一緒に読み解く Q&A
- 猫の研究員
攻撃が確認されたわけでもないのに、どうして今から準備するの?
ポケットノート公開後の短い時間で攻撃が出てくるかもしれないからだよ。IPAは今のところ攻撃を確認していないと書いていて、そのすき間に備えて先に準備しておこうという警告なんだ。
8. WordPressサイトのPHPバージョン
ブログやネットショップに使われるWordPressも、PHPで動いています。PHPはホスティング先のサーバーで管理するため、WordPress本体やプラグインを更新しただけで、PHPの修正まで入ったとはいえません。WordPress公式案内
管理画面のツール → サイトヘルス → 情報 → サーバー → PHPバージョンで、使用中のバージョンを見られます。情報を表示するだけの画面なので、設定は変わりません。メニューが見つからなければ、サイト管理者やホスティング会社に問い合わせます。サイトヘルスの案内 · PHPバージョン欄を作るWordPressのコード
猫と一緒に読み解く Q&A
- 猫の研究員
自分のWordPressサイトが対象かどうかは、いつ分かるの?
ポケットノートPHPが影響バージョンと修正バージョンを公開して、その詳細をサーバー環境と突き合わせたときに決まるよ。10月21日22:24 JSTの時点でも、PHP公式告知にはその情報がなかった。PHP公式告知
- 猫の研究員
バージョンが分かったら、更新はどこでするの?
ポケットノート一般的なホスティングなら、会社のPHP設定画面かサポート窓口を通す。サーバーを自分で管理しているなら運用担当者が対応するし、設定画面の名前や自動更新の範囲は会社ごとに違うよ。
9. 実際の運用画面に出たPHPの警告
次は、運営者から記事への利用許可を得た実際のWordPress管理画面です。「PHP の更新が必要です」という警告に、PHP 7.4.33を実行していると表示されています。ブラウザーのタブやWordPress本体の番号ではなく、警告内の PHP (7.4.33) を読みます。
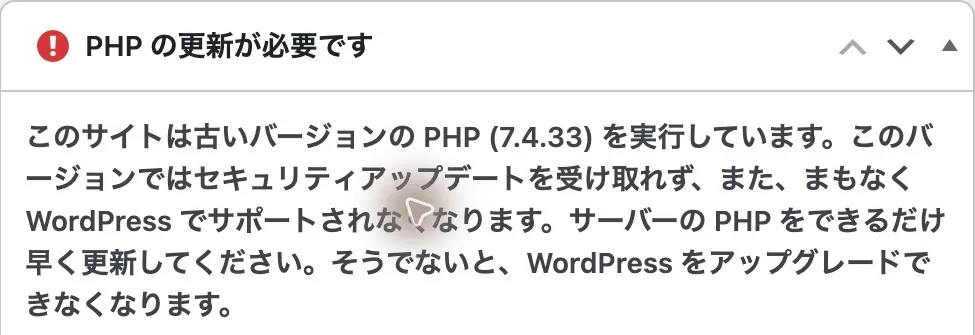
PHPプロジェクトによるPHP 7.4の公式サポートは、2022年11月28日に終了しています。サポート中のバージョンへ移る準備が必要な例です。ただし、ホスティング会社が独自の延長セキュリティサポートで修正を提供する場合もあるため、画面のバージョン番号だけでは会社側が修正を当てたかどうかまでは判断できません。PHP公式のサポート終了一覧
| 画面から分かること | この画面だけでは分からないこと |
|---|---|
| サイトがPHP 7.4.33を実行していると報告している | 今回の2件の具体的な影響条件 |
| WordPressが古いPHPへの警告を表示している | ホスティング会社による個別のセキュリティ修正 |
| PHP環境の点検と更新計画が必要 | 攻撃や侵害が発生したかどうか |
猫と一緒に読み解く Q&A
- 猫の研究員
赤い警告が出ているなら、今回の攻撃を受けたってこと?
ポケットノートううん、古いPHPを使っているという警告だよ。今回の脆弱性や侵害を調べた結果ではないから、OSやホスティング会社の修正履歴まで見る必要がある。
- 猫の研究員
じゃあ
8.xに移すときは、何を見ればいい?ポケットノート大きなバージョン番号より先に、その版に今回の修正が入っているかを見て。バックアップと試験環境でテーマ・プラグインの互換性を見てから適用して、適用した後も動作をもう一度見ておこう。
10. ホスティング会社に聞くこと
Cloudwaysは10月21日18:16 JST、今回の件で暫定的な緩和策を進めていて、旧版は延長サポート(ELTS)のパートナーと対応すると公表しました。個別サーバーへの最終パッチ適用が済んだという告知ではありません。Cloudwaysの対応告知
WordPress.comは、必要なPHP更新を代わりに行うと案内しています。今回のセキュリティ修正が当たったかどうかは、この一般的な方針よりも、今回の告知についての提供元の案内やサポートの回答から分かります。WordPress.comのサーバー設定案内
ホスティング会社への質問は、次のようにまとめられます。
このサイトのPHPバージョンと、今回の告知による影響の有無を確認してください。修正版が提供されたら、誰がいつ適用しますか。適用後のバージョンと動作確認の結果も教えてください。
適用前にはサイトのファイル・データベースのバックアップと復旧方法を用意し、WordPress・テーマ・プラグインの更新状況とPHPとの互換性を調べます。古い構成要素は新しいPHPで動かなくなる場合があります。サイトのバックアップを戻してもサーバーのPHPまでは戻らないため、問題が起きたときの対応も会社と決めておきます。WordPressの更新案内
猫と一緒に読み解く Q&A
- 猫の研究員
ホスティング会社には何と聞けばいい?
ポケットノート上の質問のように、今のPHPバージョンと影響の有無、誰がいつ適用するか、適用後のバージョンと動作をまとめて聞けばいい。そうすれば、自分の環境と担当者が一度に分かるよ。
- 猫の研究員
更新後は、トップページが開けば大丈夫?
ポケットノートログイン・投稿・問い合わせ・購入みたいに、そのサイトで実際に使う機能まで見る必要がある。試験環境があれば先にそこで試して、本番に修正済みのPHPが入ったかはホスティング会社に別に聞いておこう。
まとめ
このニュースが重要な理由
今回のニュースは、Webサイトの裏でどんなコードが実行され得るかに関わるセキュリティの問題です。PHPを使うサービスの運用者にとっては、自分の環境が影響を受けるかと、該当する修正版がいつ出るかが判断の軸になります。
PHPの利用有無・現在のバージョン・更新担当者が分かっていれば、公式の詳細が出たときに対応を早く決められます。管理を任せている場合は、ホスティング会社や運用担当者の案内が、告知と実際のサイトをつなぐ役目を果たします。
WordPressに関する公式文書は、10月21日18:02 JSTに読み直しています。
出典
- 告知の原文記録raw.githubusercontent.com
- PHP公式告知php.net
- watchTowrの紹介watchtowr.com
- 今回の分析watchtowr.com
- Cloudwaysの公式紹介cloudways.com
- ブラウザーとサーバーの要求・応答developer.mozilla.org
- PHP公式の入門説明php.net
- WordPressのキャッシュ解説developer.wordpress.org
- 脆弱性の分類を管理するMITREによるコード実行の影響解説cwe.mitre.org
- 情報収集の説明attack.mitre.org
- 外部サイト改ざんの説明attack.mitre.org
- MITREのランサムウェア暗号化の解説attack.mitre.org
- CVSS公式説明first.org
- IPAの事前準備のお願いipa.go.jp
- CERT-EUの注意喚起cert.europa.eu
- PHP公式コードgithub.com
- 脆弱性報告の方針github.com
- 公開と適用の間のリスクmicrosoftedge.github.io
- WordPressの更新案内wordpress.org
- サイトヘルスの案内wordpress.org
- PHPバージョン欄を作るWordPressのコードdeveloper.wordpress.org
- PHP公式のサポート終了一覧php.net
- Cloudwaysの対応告知status.cloudways.com
- WordPress.comのサーバー設定案内wordpress.com