데일리 · 기사 01 · 4 분 읽기
- 보안
- 오픈소스
imgproxy 이미지 읽기 결함 3건 CVE 등록…운영 버전 확인
11월 8일 일본시간 CVE 등록 · 수정판은 9월 29일과 10월 1일 공개
요약·개요
아이콘 파일의 크기 정보가 이미지 서버의 작업 메모리를 손상시킬 수 있습니다. 기존 수정판, 11월 8일 CVE 등록, 실제 서비스 적용을 구분합니다.
핵심 팩트
사이트에서 이미지 크기를 바꾸는 imgproxy를 쓴다면, 운영 요청을 처리하는 버전과 외부에서 제공한 이미지가 그 서버까지 들어오는지 확인할 때입니다. 이 프로그램의 ICO 아이콘 읽기 기능에서 이미 공개됐던 결함 세 건이 11월 8일 공개 취약점 목록인 CVE에 등록됐습니다. 개발팀은 일본시간 9월 29일에 v4.0.16, 10월 1일에 v4.0.17을 내고 10월 7일 일본시간(UTC 10월 6일)에 공지를 공개했습니다. 이번 등록으로 기존 수정 내역을 번호별로 추적하기 쉬워졌습니다.
세 건 중 가장 심각한 결함은 서버의 작업 메모리를 손상시킬 수 있고, 공지의 조건에서는 이미지 서버에서 코드가 실행될 가능성도 있습니다. 공지는 취약점과 가능한 영향을 설명합니다. 개별 서비스에서 실제 악용이 있었는지는 별도 근거로 판단해야 합니다. CVE 기록 · 개발팀 공지
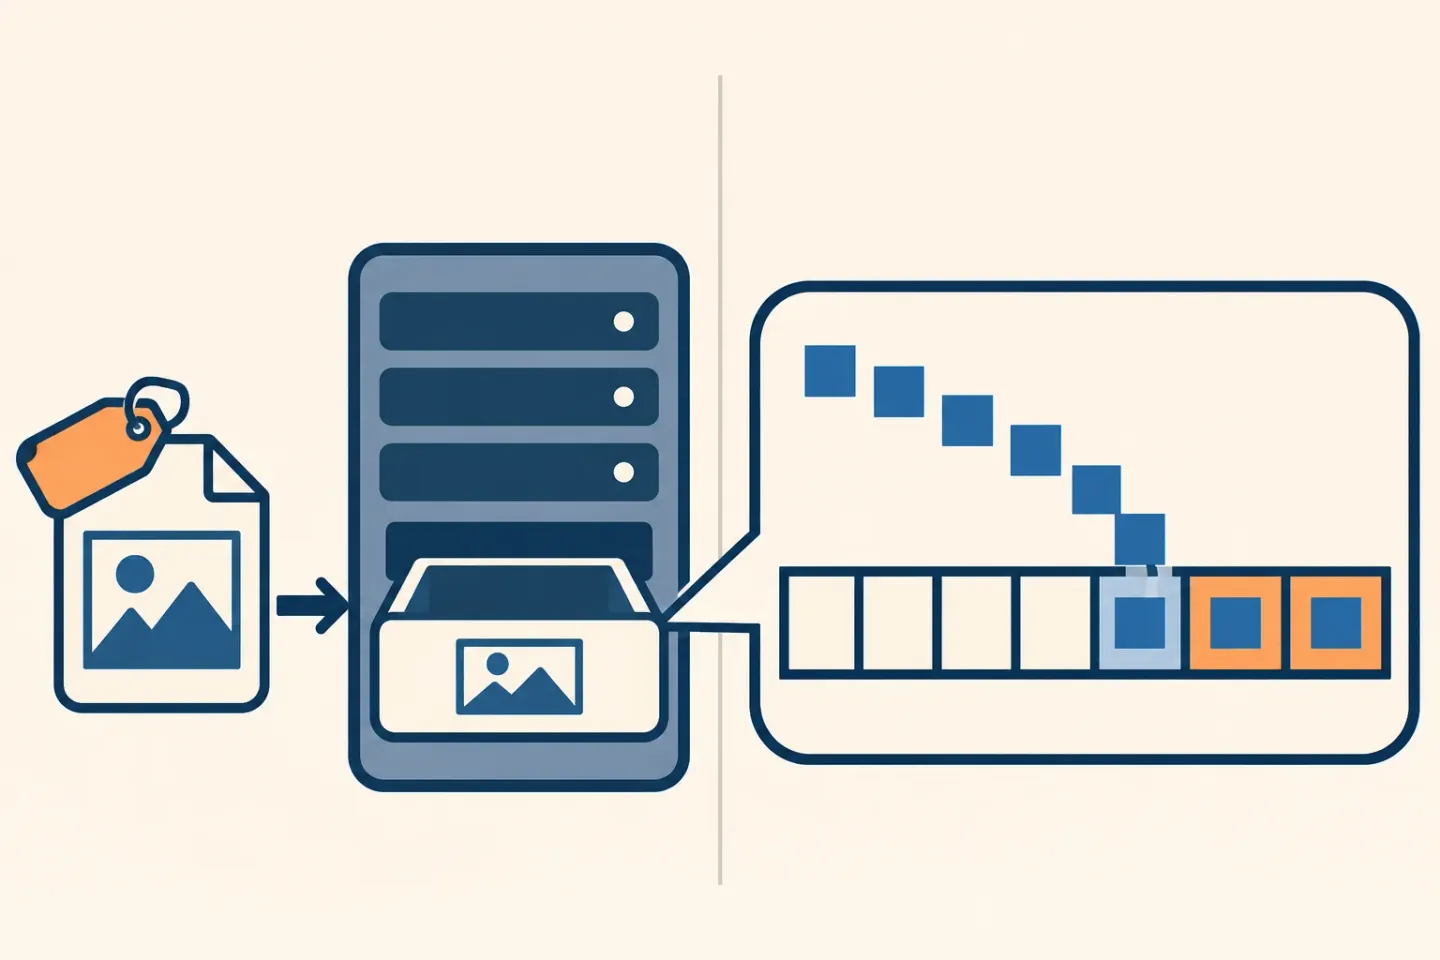
1. 작은 미리보기 요청이 이미지 서버에 닿는 과정
쇼핑몰은 imgproxy로 상품 사진을 가져와 작은 미리보기로 만들 수 있습니다. 프로그램은 이미지 형식과 파일 안의 표기를 읽어 무엇을 풀고 작업 메모리를 얼마나 확보할지 결정합니다. ICO는 아이콘에 흔히 쓰이는 형식입니다. 외부 판매자가 이미지 주소를 입력하는 가상의 쇼핑몰에서는 미리보기 요청이 들어올 때 서버가 판매자가 고른 ICO 파일을 가져와 열 수 있습니다. 이 경로가 실제로 열려 있는지는 사이트의 이미지 출처 제한과 요청 통제에 달려 있습니다.
한 결함은 파일이 비정상적으로 큰 크기를 적어 보낼 때 생깁니다. 프로그램이 머리말 공간을 더하는 순간 숫자가 자릿수 한계를 넘어 계기판처럼 작은 값으로 돌아갑니다. 예를 들어 두 자리만 보이는 가상의 계기판에 98과 5를 더하면 실제 합은 103이지만 03이 표시됩니다. 이미지 읽기 프로그램의 한계값은 훨씬 크지만, 같은 방식으로 작은 값이 돌아와 작업 공간이 모자랍니다. 이미지 데이터를 복사하면 다른 작업에 쓰이는 메모리까지 넘칠 수 있습니다. 별개 결함에서는 공간을 지나치게 많이 확보해 이미지 처리 프로그램이 멈출 수 있습니다. 공간이 너무 작아지는 결함 · 메모리가 고갈되는 결함
고양이와 풀어보기 Q&A
 고양이 연구원
사진 파일 하나로 서버에서 코드가 실행될 수 있다고?
포켓 노트크기 표기를 속이면 서버의 이미지 읽기 프로그램이 확보한 공간 밖까지 데이터를 쓸 수 있어요. 개발팀은 이 결함으로 프로그램이 멈추거나 코드가 실행될 수 있다고 밝혔어요. 그림은 이 경로를 보여 주고, 메모리를 너무 많이 확보하는 결함은 별개예요.
2. 결함마다 수정 경계가 다릅니다
각 행은 개발팀 공지의 영향 범위와 처음 수정된 버전을 보여 줍니다. v4.0.16이 실행 중이면 첫 두 건은 수정된 범위에 들고, 세 번째는 여전히 영향 범위에 들어갑니다.
| 기록과 가능한 영향 | 영향받는 버전 | 처음 수정된 버전 |
|---|---|---|
| CVE-2026-123614 · 너무 작은 공간을 잡아 메모리 손상, 중단 또는 코드 실행 가능 | v4.0.0–v4.0.15 | v4.0.16 |
| CVE-2026-123616 · 공간을 지나치게 잡아 메모리가 고갈되고 처리 프로그램이 멈출 수 있음 | v3.3.0–v4.0.15 | v4.0.16 |
| CVE-2026-123615 · 확보한 범위 밖 메모리에 접근하며 공지에서 처리 프로그램 중단 재현 | v3.3.0–v4.0.16 | v4.0.17 |
- 기록과 가능한 영향
CVE-2026-123614 · 너무 작은 공간을 잡아 메모리 손상, 중단 또는 코드 실행 가능
- 영향받는 버전
- v4.0.0–v4.0.15
- 처음 수정된 버전
- v4.0.16
- 기록과 가능한 영향
CVE-2026-123616 · 공간을 지나치게 잡아 메모리가 고갈되고 처리 프로그램이 멈출 수 있음
- 영향받는 버전
- v3.3.0–v4.0.15
- 처음 수정된 버전
- v4.0.16
- 기록과 가능한 영향
CVE-2026-123615 · 확보한 범위 밖 메모리에 접근하며 공지에서 처리 프로그램 중단 재현
- 영향받는 버전
- v3.3.0–v4.0.16
- 처음 수정된 버전
- v4.0.17
고양이와 풀어보기 Q&A
- 고양이 연구원
앞의 두 건은 v4.0.16에서 고쳤대. 세 건 모두 괜찮은 거야?
포켓 노트세 번째 행의 기준이 더 높아요. 운영 요청을 받는 모든 처리 프로그램이 v4.0.17의 수정이 포함된 지원 버전인지 확인하세요. 릴리스 기록은 개발팀이 낸 수정을, 실행 기록은 우리 서비스가 쓰는 버전을 보여 줍니다.
3. 공개·적용·이전 활동을 따로 확인합니다
| 단계 | 상태와 담당자 | 확인할 기록 |
|---|---|---|
| 수정판 공개 | 확인 · imgproxy 개발팀 | v4.0.16 릴리스와 v4.0.17 릴리스 |
| 공개 CVE 등록 | 확인 · VulnCheck가 11월 8일 등록 | 123614 · 123615 · 123616 |
| 수정판으로 실제 요청 처리 | 서비스별 확인 · 사이트 또는 호스팅 운영자 | 실행 버전, 컨테이너를 쓴다면 이미지 식별자, 적용 시각 |
| 이전 활동 | 서비스별 조사 · 보안 또는 운영 담당자 | 요청 출처, 처리 프로그램 중단·재시작, 영향받는 버전이 입력을 받았던 기간 |
- 단계
수정판 공개
- 상태와 담당자
- 확인 · imgproxy 개발팀
- 확인할 기록
- v4.0.16 릴리스와 v4.0.17 릴리스
- 단계
공개 CVE 등록
- 상태와 담당자
- 확인 · VulnCheck가 11월 8일 등록
- 단계
수정판으로 실제 요청 처리
- 상태와 담당자
- 서비스별 확인 · 사이트 또는 호스팅 운영자
- 확인할 기록
- 실행 버전, 컨테이너를 쓴다면 이미지 식별자, 적용 시각
- 단계
이전 활동
- 상태와 담당자
- 서비스별 조사 · 보안 또는 운영 담당자
- 확인할 기록
- 요청 출처, 처리 프로그램 중단·재시작, 영향받는 버전이 입력을 받았던 기간
고양이와 풀어보기 Q&A
- 고양이 연구원
배포 화면에 완료라고 나오면 어떤 기록을 요청해?
포켓 노트어느 버전이 실제 요청을 받고 있는지, 마지막 구버전이 언제 교체됐는지, 그전에 외부 이미지 주소가 들어올 수 있었는지 물어보세요. 그 기간의 요청과 처리 프로그램 기록을 대조하면 돼요. 중단은 조사 단서지만 원인은 기록으로 따로 밝혀야 해요.
마무리
이미지 경로와 실행 버전부터 확인하세요
운영자에게 “판매자가 넣은 이미지가 우리 이미지 처리기까지 들어오나요? 업데이트 전후에는 어느 버전이 처리했나요?”라고 물으면, 공지를 실제 서비스와 연결하고 점검할 기간을 정할 수 있습니다.
출처
- 123614cve.org
- CVE-2026-123614github.com
- CVE-2026-123616github.com
- CVE-2026-123615github.com
- v4.0.16 릴리스github.com
- v4.0.17 릴리스github.com
- 123615cve.org
- 123616cve.org