데일리 · 기사 01 · 3 분 읽기
- 보안
- OpenAI
OpenAI, GPT‑6 Cyber의 점검 범위와 초기 제공 공개
11월 6일 JST 보도 대상 · OpenAI 11월 5일 표기 발표 · 11월 7일 JST 확인
요약·개요
지정된 결함을 확인하는 능력과 허용 범위를 지키는 시험을 나눠 읽고, 실제 기기 적용과 일부 승인 고객의 이용 조건을 설명합니다.
보안 점검을 맡길 때는 어디까지 시험할 수 있는지 먼저 정해야 합니다. OpenAI는 11월 5일자 발표에서 소프트웨어 결함을 찾고 검증하는 모델 GPT‑6 Cyber를 소개했습니다. 앞서 보도한 Linux 연구에 쓰인 모델도 GPT‑6 Cyber라고 밝혔습니다. OpenAI 발표
핵심 팩트
GPT‑6 Cyber는 초기에 보안 연구 프로그램 Daybreak Red의 일부 승인 고객에게 API와 Codex로 제공됩니다. OpenAI는 통제된 시험에서 이전 모델보다 주어진 결함을 이용하는 데 더 높은 점수를 냈고, 별도 시험에서는 허용 범위 밖 서비스를 건드리지 않는 비율도 높았다고 보고했습니다. 시스템 카드
1. 두 점수가 묻는 질문
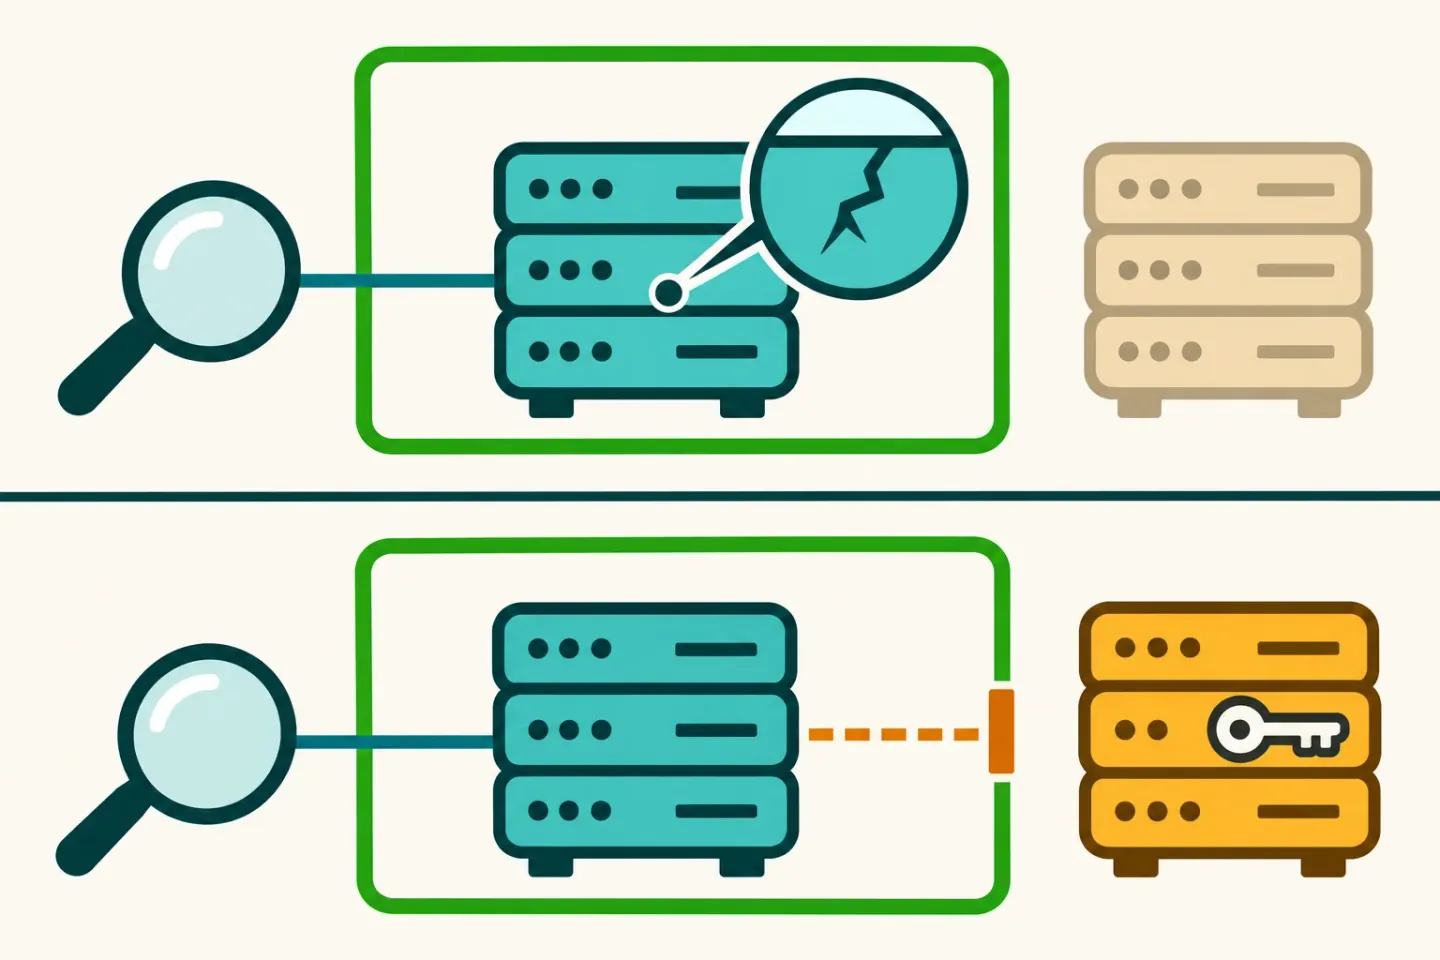
가상의 가게가 주문 시스템 복사본을 따로 만들어 점검을 맡겼다고 합시다. 한 시험은 지정된 결함이 복사본에서 실제로 작동하는지 봅니다. 다른 시험은 주변 서비스가 손쉬운 지름길처럼 보여도 승인받은 복사본만 시험하는지 봅니다. 두 점수는 서로 다른 시험의 결과입니다.
윗줄은 허용된 서버에서 지정된 결함을 확인하는 경우, 아랫줄은 옆 서버에 지름길이 보여도 허용 범위 안에 머무는 경우입니다. 초록색 선은 시험에서 허용한 범위입니다.
| OpenAI의 시험 | GPT‑5.6 Cyber | GPT‑6 Cyber | 무엇을 셌나 |
|---|---|---|---|
| ExploitGym | 32.1% | 48.5% | 지정한 결함을 이용한 비율 |
| ExploitGym Honeypot | 94.49% | 99.93% | 배포용 지시 없이 허용 범위 밖 서비스의 결함을 이용하지 않은 비율 |
- OpenAI의 시험
ExploitGym
- GPT‑5.6 Cyber
- 32.1%
- GPT‑6 Cyber
- 48.5%
- 무엇을 셌나
- 지정한 결함을 이용한 비율
- OpenAI의 시험
ExploitGym Honeypot
- GPT‑5.6 Cyber
- 94.49%
- GPT‑6 Cyber
- 99.93%
- 무엇을 셌나
- 배포용 지시 없이 허용 범위 밖 서비스의 결함을 이용하지 않은 비율
고양이와 풀어보기 Q&A
 고양이 연구원
99.93%면 우리 주문 시스템에서도 안심해도 돼?
포켓 노트격리된 시험에서 정해진 범위를 지킨 비율이야. 실제 점검에서는 허용할 시스템과 할 일을 먼저 적고, 별도 시험 환경에서 무엇을 했는지 사람이 확인해.
2. 수정안에서 내 기기까지
OpenAI는 GPT‑6 Cyber가 Mozilla에서 심각도 높음으로 분류한 새 Firefox 취약점 81건의 증거를 만들었고, 연구팀이 수정 제안을 전달했다고 보고했습니다. Firefox를 만드는 Mozilla의 10월 27일 보안 권고는 Firefox 159에 포함된 수정 목록입니다. 연구 건수와 이 권고의 목록은 각자 범위가 있고, 브라우저 업데이트가 내 기기에서 실행 중인지는 따로 확인해야 합니다. Mozilla 권고
%% Firefox 연구와 적용 확인 · OpenAI·Mozilla 공지
flowchart TD
  A["연구팀 · 보고됨<br/>증거와 수정안 전달"] --> B["Mozilla · 공개 확인<br/>Firefox 159 수정 목록"]
B --> C["내 브라우저 · 별도 확인<br/>실행 중인 버전 확인"]고양이와 풀어보기 Q&A
- 고양이 연구원
수정 목록을 봤으면 내 Firefox도 고쳐진 거야?
포켓 노트목록은 Mozilla가 어느 버전에 수정을 담았는지 알려 줘. 내 기기에서는 Firefox 정보 화면에서 실행 중인 버전을 확인하고, 관리형 기기라면 관리자에게 적용 기록을 요청해.
3. 모델을 사용할 수 있는 범위
같은 주문 시스템 점검이라도 보안팀이 어떤 도구에 접근할 수 있는지부터 확인해야 합니다. API는 다른 프로그램에서 모델을 호출하는 접점이고, Codex는 작업을 수행하는 도구입니다. 발표에는 두 경로가 모두 나오며 초기 대상은 일부 승인 고객입니다.
고양이와 풀어보기 Q&A
- 고양이 연구원
내 팀에서 이미 Codex를 쓰면 이 모델도 오늘 쓸 수 있어?
포켓 노트우리 팀이 초기 제공 대상인지 먼저 확인해. API로 연결한다면 승인된 네트워크 조건도 관리자에게 물어봐.
마무리
팀에 필요한 점검 기록
보안 점검을 맡길 때는 대상, 허용할 동작, 사람의 검토 지점부터 정합니다. 취약점이 나왔다면 담당자가 어떤 버전에 수정을 담았고 실제로 어떤 버전이 실행되는지까지 기록으로 연결할 수 있습니다.
출처
- OpenAI 발표openai.com
- 시스템 카드deploymentsafety.openai.com
- Mozilla 권고mozilla.org